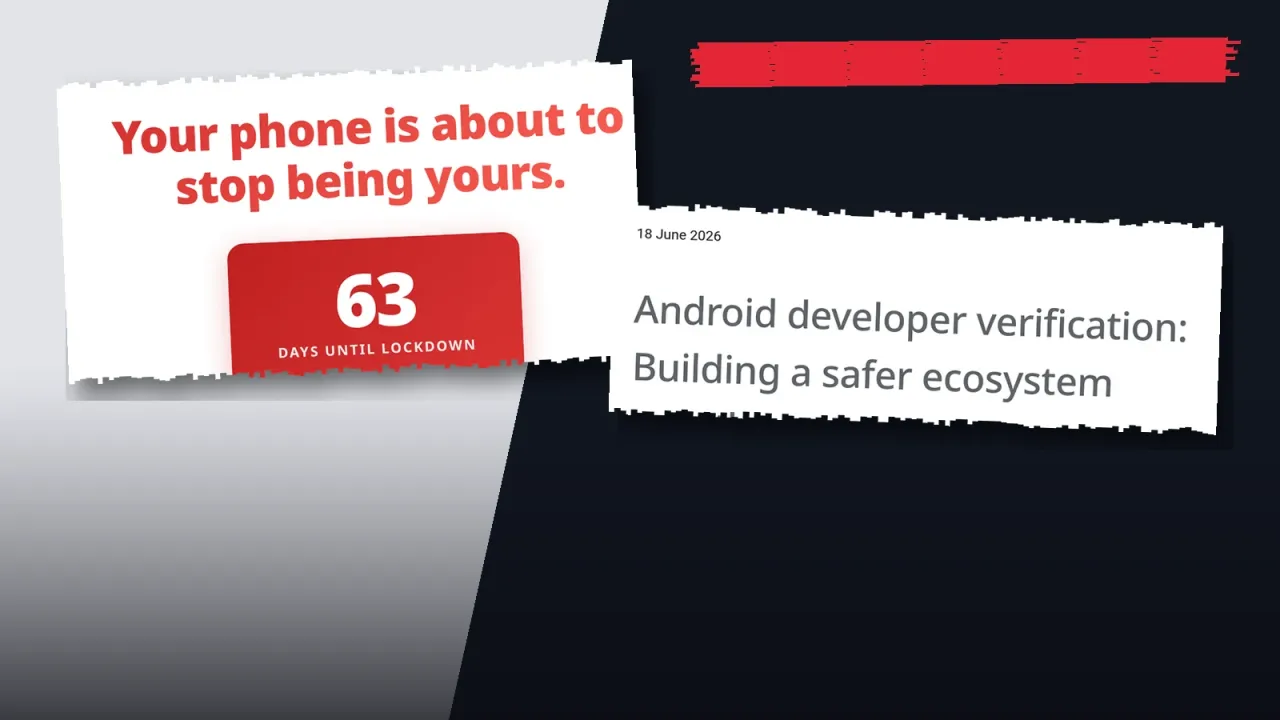
Google, sertifikalı Android cihazlara kurulacak her uygulamanın arkasında kimliğini şirkete doğrulatmış bir geliştirici bulunmasını şart koşan düzeni dünyaya yaymaya hazırlanıyor. Kural yalnızca Google Play'i değil, web sitesinden indirilen APK'ları, F-Droid gibi alternatif mağazaları ve elden ele paylaşılan uygulamaları da kapsıyor. CyberNews Türkiye'nin derlediği dosyaya göre şirket küresel yayılım için yalnızca "2027" diyor, kesin gün vermiyor.
Google programı ilk kez 25 Ağustos 2025'te duyurdu. Gerekçe olarak internetten doğrudan indirilen kaynaklarda Google Play'e göre "50 kattan fazla kötü amaçlı yazılım" bulunduğunu gösteriyor. 30 Eylül 2026'dan bu yana Brezilya, Endonezya, Singapur ve Tayland'da Google Play, Samsung Galaxy Store ve Xiaomi GetApps'in de aralarında bulunduğu yedi mağazadan yapılan kurulumlarda doğrulama aranıyor. Türkiye bu ilk aşamada yok.
Emeğin kapısında yeni bir bekçi
Düzenin en ağır yükü, uygulamasını Play Store dışından dağıtan bağımsız ve küçük geliştiricilere biniyor. CyberNews Türkiye'nin dosyasına göre uygulamasını yalnızca APK ya da F-Droid üzerinden yayan, kurum içi yazılım geliştiren veya açık kaynak proje yürüten Türk geliştiriciler, küresel aşamada ya kimliklerini Google'a doğrulatmak ya da kullanıcılarını uzun bir "gelişmiş akışa" yönlendirmek zorunda kalacak. Kayıt olan geliştirici resmî kimlik belgesini ve uygulama kimliklerini Google'a teslim ediyor; bunun geri alınması kolay değil. Kimliğin Google'a verilmesi, anonim kalmak isteyen gazeteci, hak savunucusu ve güvenlik araştırmacısı geliştiriciler için ayrı bir risk oluşturuyor.
Kampanyaya göre tam bir geliştirici hesabı 25 dolarlık ücret gerektiriyor. Google öğrenciler ve hobi geliştiricileri için kimlik ve ücret istemeyen bir "sınırlı dağıtım" hesabı da sunuyor, ancak bu hesap en fazla 20 cihaza dağıtıma izin veriyor. Yani kendi emeğiyle ürettiği yazılımı geniş kitlelere ulaştırmak isteyen her geliştirici, piyasanın büyük bölümüne hâkim tek bir şirketin kayıt defterine girmek zorunda bırakılıyor.
Kullanıcı tarafında da kapı daralıyor. Google'ın 19 Mart 2026'da anlattığı gelişmiş akış; geliştirici modunun açılmasını, yönlendirme kontrolünü, telefonun yeniden başlatılmasını, bir günlük beklemeyi ve biyometrik ya da PIN doğrulamasını içeriyor. Kampanya bunu dokuz adımlı, yaklaşık 24 saat süren ve sıradan kullanıcı için fiilen duvar anlamına gelen bir süreç olarak tanımlıyor.
Keep Android Open ve F-Droid
Karşı çıkış "Keep Android Open" (Android Açık Kalsın) kampanyasında toplandı. Kampanyanın 24 Şubat 2026 tarihli açık mektubunu 23 ülkeden 71 kurum imzaladı; aralarında EFF, F-Droid, Tor Project, Proton ve Avrupa Tüketici Örgütü BEUC var. Change.org'daki imza kampanyası 31 Ekim itibarıyla yaklaşık 299 bin imzaya ulaştı. Kampanyanın sayacı 1 Ocak 2027'yi gösteriyor; bu tarih Google'ın açıkladığı bir gün değil, kampanyanın öngörüsü.
Özgür yazılım mağazası F-Droid, 29 Eylül 2025'teki açıklamasında düzenin kendisini ve diğer bağımsız dağıtım kanallarını "bildiğimiz hâliyle sona erdireceğini" yazdı. F-Droid'de uygulamaları geliştiriciler değil projenin kendisi derleyip imzaladığı için bu model Google'ın sistemine doğrudan uymuyor. EFF de uygulama kapı bekçiliğini "internet sansürüne giden ve sürekli genişleyen bir yol" olarak niteledi.
Rekabet Kurumu soruşturması
Türkiye AB'nin Dijital Piyasalar Yasası (DMA) kapsamında değil; AB kullanıcılarına tanınabilecek istisnalar Türkiye'ye kendiliğinden gelmeyecek. Ancak Rekabet Kurulu 8 Ocak 2026 tarihli ve 26-01/2-M sayılı kararla Google hakkında soruşturma açtı. 4 Şubat 2026'da duyurulan soruşturma, Google'ın cihaz üreticileriyle yaptığı sözleşmeleri ve doğrudan "Android Geliştirici Doğrulama Programı"nı kapsıyor. Kurum 2018'de Android sözleşmeleri nedeniyle Google'a 93 milyon TL'yi aşan ceza vermiş, 2024'te ise dört soruşturmada toplam yaklaşık 1,25 milyar TL ceza verdiğini açıklamıştı.
Soruşturma sürerken geliştiriciler ve kullanıcılar somut deneyimlerini Kuruma iletebiliyor. Başvuru e-Devlet'teki "Rekabet İhlali Başvurularının Alınması" hizmeti, posta veya KEP üzerinden ücretsiz yapılabiliyor. CyberNews Türkiye, doldurulabilir hazır metin içeren bir başvuru rehberi yayımladı.
Güvenlik kaygısı gerçek: Türkiye'de sahte banka ve kargo uygulamalarıyla dolandırıcılık yaygın. Ama asıl soru, CyberNews Türkiye'nin de vurguladığı gibi, bu güvenliğin tek bir şirketin elindeki merkezî bir kimlik kaydıyla mı, yoksa kullanıcıya ve üreticiye seçim bırakan yöntemlerle mi sağlanacağı. Bugün ortaya çıkan tablo, dijital üretim araçları üzerindeki tekel denetiminin bağımsız yazılım emeğini kayıt ve izne bağlayan yeni bir aşamaya geçtiğini gösteriyor.
Kaynak: CyberNews Türkiye
Android geliştirici doğrulaması: Keep Android Open dosyası